
Przegląd wybranych oszustw internetowych - Październik 2026
Oszuści nie ustępują w tworzeniu nowych metod kradzieży środków finansowych użytkowników cyberprzestrzeni. Zachęcamy do zapoznania się z naszym przeglądem wybranych oszustw internetowych w październiku 2026 roku, gdzie wskazujemy na schematy działania cyberprzestępców.
W opracowanym przez nas przeglądzie oszustw internetowych uwzględniliśmy:
- oferty fałszywych inwestycji,
- podszycia bezpośrednio pod banki,
- zarejestrowane wykroczenie drogowe,
- powiadomienie o przejeździe bez e-TOLL,
- fałszywe bilety na wydarzenia sportowe,
- fałszywe sklepy.
OFERTY FAŁSZYWYCH INWESTYCJI
W październiku 2026 roku analitycy CSIRT KNF zgłosili do blokady 184 fałszywe profile (594 we wrześniu 2026), które publikowały reklamy fałszywych inwestycji. W scenariuszu znanym pod nazwą „fraud inwestycyjny” cyberprzestępcy podszywają się pod znane osoby lub instytucje, celem nakłonienia potencjalnej ofiary do zainwestowania środków i otrzymania wysokiej stopy zwrotu. W rzeczywistości prowadzą grę psychologiczną, mającą na celu narażanie ofiary na wysokie starty finansowe.
W reklamach fałszywych inwestycji oszuści wykorzystywali wizerunek spółek Skarbu Państwa oraz innych rozpoznawalnych firm, aby uwiarygodnić swoje oferty. Oszuści zachęcali do udziału w rzekomych specjalnych programach inwestycyjnych, sugerując, że za tymi inicjatywami stoją podmioty, których nazwy i logotypy pojawiały się w reklamach (rys. 1).
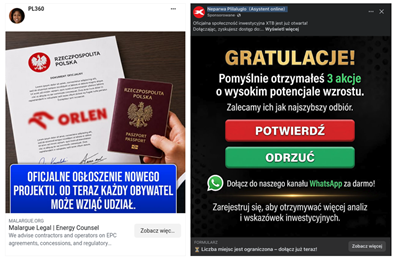
Rysunek 1 Reklamy fałszywych inwestycji publikowane przez cyberprzestępców w mediach społecznościowych
Reklamy zamieszczane przez cyberprzestępców na platformie Facebook prowadziły do niebezpiecznych stron, gdzie wymagane było wprowadzenie swoich danych kontaktowych. W kolejnym etapie oszustwa cyberprzestępcy kontaktowali się z ofiarami i zachęcali do zainwestowania oszczędności (rys. 2).
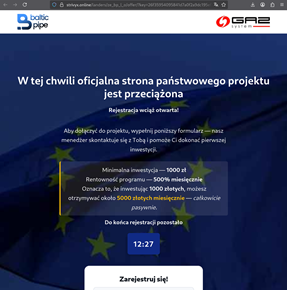
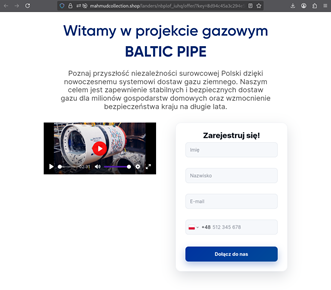
Rysunek 2 Fałszywe strony wykorzystujące wizerunek Baltic Pipe oraz Gaz System, gdzie wymagane było dokonanie rejestracji
PODSZYCIA BEZPOŚRENIO POD BANKI
Przestępcy wykorzystują wizerunek znanych instytucji, aby zwiększać wiarygodność kampanii phishingowych, dlatego też regularnie podszywają się pod polskie Banki. Wyłudzają w ten sposób m.in informacje o kartach płatniczych, dane uwierzytelniające do bankowości elektronicznej, czy kody BLIK. W październiku 2026 roku nadal wykorzystywali ten sposób. Cyberprzestępcy przygotowali kampanie phishingowe, w których wykorzystywali wizerunek PKO BP oraz Alior Banku.
NOWE ZASADY AUTORYZACJI PRZELEWÓW
W październiku 2026 cyberprzestępcy przygotowali kampanię phishingową wymierzoną w klientów biznesowych PKO BP. Oszuści przesyłali fałszywe wiadomości e-mail podszywające się pod komunikację banku. Umieszczone w nich linki prowadziły do stron imitujących serwis bankowości elektronicznej PKO BP. Celem ataku było przechwycenie danych logowania, które mogły zostać wykorzystane do uzyskania dostępu do firmowych rachunków.
Wygląd fałszywej wiadomości e-mail przesyłanej przez cyberprzestępców (rys. 3):
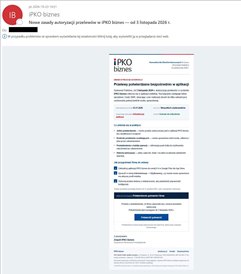
Rysunek 3 Fałszywa wiadomość e-mail podszywająca się pod komunikację banku
Wygląd fałszywych stron wykorzystywanych w opisywanej kampanii (rys. 4):
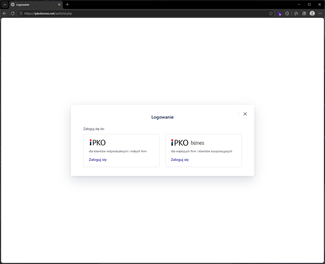
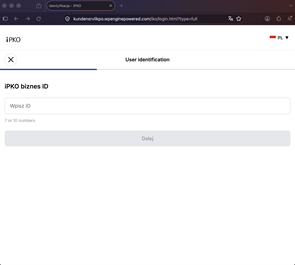
Rysunek 4 Fałszywe strony bankowości elektronicznej – podszycie pod PKO BP
AKTUALIZACJA DANYCH
W ramach kolejnej kampanii phishingowej wymierzonej w klientów biznesowych PKO BP oszuści przesyłali wiadomości e-mail, w których podszywali się pod bank i informowali o konieczności aktualizacji dokumentacji firmy. Do wiadomości dołączony był dokument PDF, który miał uwiarygodnić jej treść i wzbudzić zaufanie odbiorców. Zamieszczony w e-mailu link prowadził do fałszywej strony bankowości elektronicznej, na której cyberprzestępcy nakłaniali do zalogowania się. Ich celem było przechwycenie danych dostępowych do firmowych rachunków.
Fałszywa wiadomość e-mail wykorzystywana w opisywanej kampanii (rys. 5):
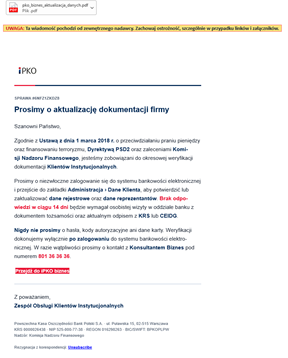
Rysunek 5 Fałszywa wiadomość e-mail – podszycie pod PKO BP
Wygląd fałszywej strony podszywającej się pod bankowość elektroniczną (rys. 6):
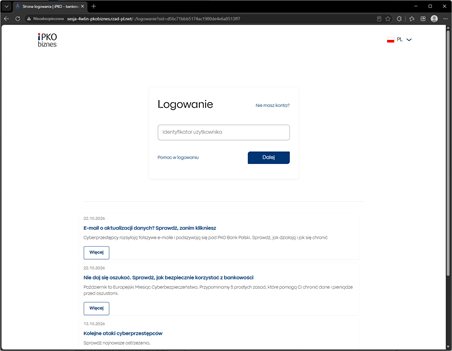
Rysunek 6 Fałszywa strona phishingowa – wyłudzenie danych logowania do bankowości elektronicznej
POTWIERDŹ SWOJE DANE W ALIOR BANKU
Oszuści przesyłali także fałszywe wiadomości e-mail podszywające się pod Alior Bank, w których informowali o konieczności potwierdzenia swoich danych. W rzeczywistości znajdujący się w wiadomości link prowadził na niebezpieczne strony wyłudzające poświadczenia logowania do bankowości elektronicznej oraz inne dane identyfikacyjne m.in. numer PESEL, seria i numer dowodu osobistego.
Fałszywa wiadomość e-mail podszywająca się pod Alior Bank (rys. 7):
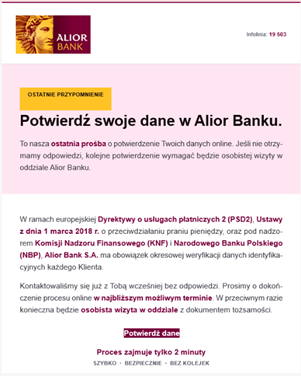
Rysunek 7 Fałszywa wiadomość e-mail z informacją o rzekomej konieczności potwierdzenia swoich danych w Alior Banku
Wygląd fałszywej strony phishingowej podszywającej się pod Alior Bank (rys. 8):
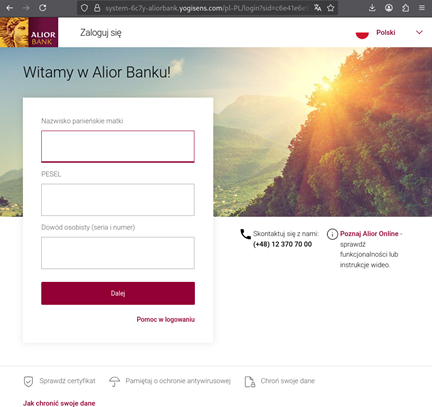
Rysunek 8 Fałszywa strona wyłudzająca dane użytkowników - podszycie pod Alior Bank
ZAREJESTROWANE WYKROCZENIE DROGOWE
Cyberprzestępcy przesyłali do użytkowników fałszywe wiadomości SMS, w których informowali o aktualizacji sprawy dotyczącej przekroczenia prędkości i zachęcali do sprawdzenia szczegółów. Zamieszczony w wiadomości link prowadził do fałszywej strony internetowej podszywającej się pod portal gov.pl, na której oszuści nakłaniali do jak najszybszego opłacenia rzekomego mandatu. W rzeczywistości celem przestępców było wyłudzenie numeru prawa jazdy oraz danych karty płatniczej.
Wygląd fałszywej wiadomości SMS, którą przesyłali cyberprzestępcy (rys. 9):
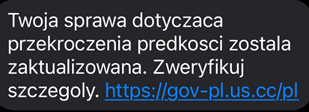
Rysunek 9 Wygląd fałszywej wiadomości SMS, którą przesyłali cyberprzestępcy
Fałszywe strony, na których informowano o wykroczeniu drogowym i wyłudzano informacje o kartach płatniczych (rys.10):
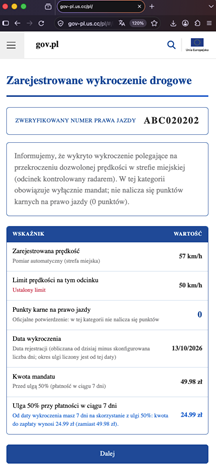
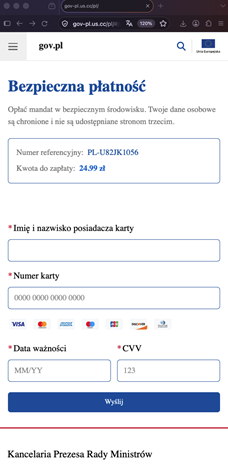
Rysunek 10 Przykłady fałszywych stron, na których cyberprzestępcy podszywali się pod portal gov.pl
POWIADOMIENIE O PRZEJEŹDZIE BEZ E-TOLL
Cyberprzestępcy przygotowali fałszywe strony podszywające się pod e-TOLL. Fałszywe witryny informowały o konieczności uregulowania opłaty za przejazd. W rzeczywistości oszuści próbowali wyłudzić dane osobowe oraz dane kart płatniczych użytkowników.
Niebezpieczne strony wykorzystywane w opisywanej kampanii (rys. 11-12):
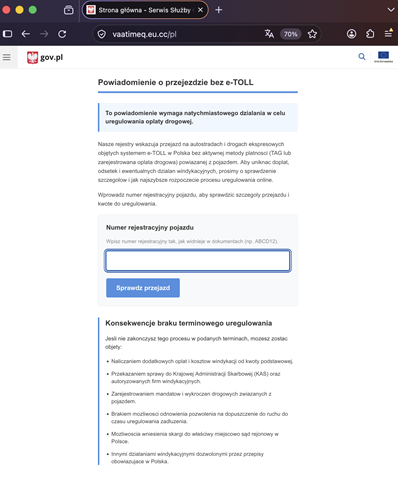
Rysunek 11 Fałszywa strona wyłudzająca numer rejestracyjny pojazdu – podszycie pod e-TOLL 1/2
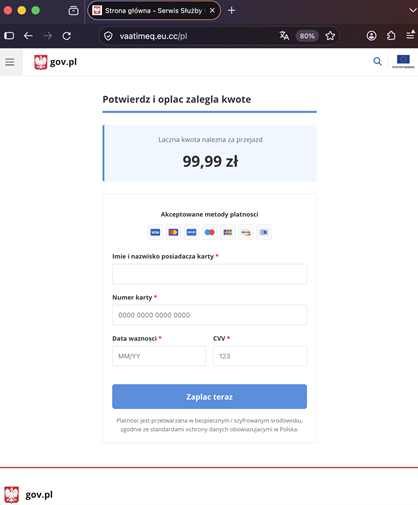
Rysunek 12 Fałszywa strona wyłudzająca dane kart płatniczych – podszycie pod e-TOLL 2/2
FAŁSZYWE BILETY NA WYDARZENIA SPORTOWE
W ostatnim miesiącu cyberprzestępcy wykorzystywali zainteresowanie kibiców wydarzeniami sportowymi. Oszuści wykorzystywali emocje i presję czasu, aby skłonić użytkowników do pochopnych decyzji. W mediach społecznościowych pojawiały się reklamy zachęcające do zakupu biletów, które kierowały użytkowników na fałszywe strony podszywające się pod oficjalne serwisy sprzedaży. W rzeczywistości użytkownicy nakłaniani byli do podania danych kart płatniczych oraz kodów BLIK.
Wygląd fałszywej reklamy oferującej bilet na wydarzenie sportowe (rys. 13):
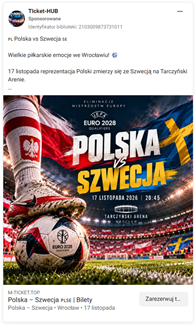
Rysunek 13 Fałszywa reklama, w której oszuści oferowali bilety na wydarzenie sportowe
Fałszywe strony, do których prowadziła reklama (rys.14-15):
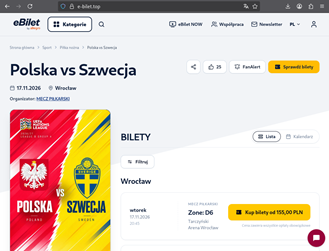
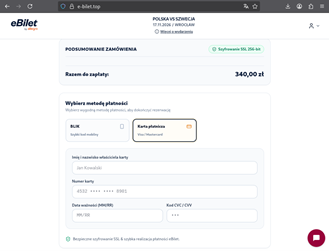
Rysunek 14 Fałszywe strony podszywające się pod eBilet i wyłudzające dane kart płatniczych oraz kody BLIK 1/2
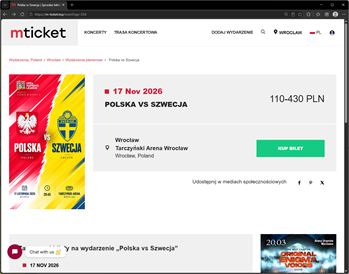
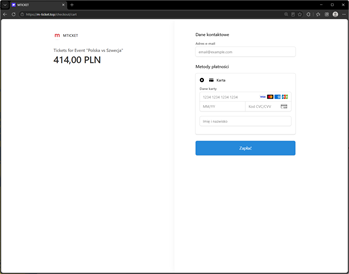
Rysunek 15 Fałszywe strony podszywające się pod Mticket i wyłudzające dane kart płatniczych oraz kody BLIK 2/2
FAŁSZYWE SKLEPY
W październiku cyberprzestępcy publikowali w mediach społecznościowych reklamy zachęcające do zakupu produktów w atrakcyjnych cenach. Reklamy prowadziły do fałszywych stron, które wyglądały jak sklepy internetowe i umożliwiały przejście przez kolejne etapy składania zamówienia. Na etapie płatności strony wyświetlały formularz z prośbą o podanie danych karty płatniczej lub wpisanie kodu BLIK. Dane wprowadzone na fałszywych stronach trafiały bezpośrednio w ręce cyberprzestępców.
Przykłady fałszywych reklam i niebezpieczne strony, na których oszuści podszywali się pod znane sklepy (rys. 16-18):
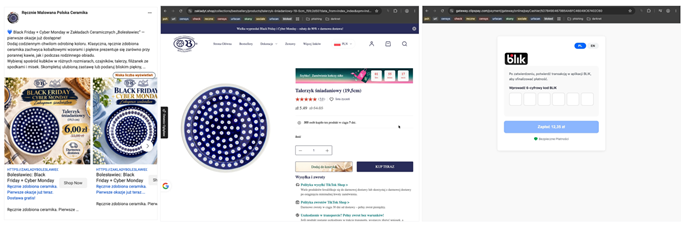
Rysunek 16 Fałszywa reklama oraz strony phishingowe - podszycie pod sklep internetowy Ceramiki Bolesławiec
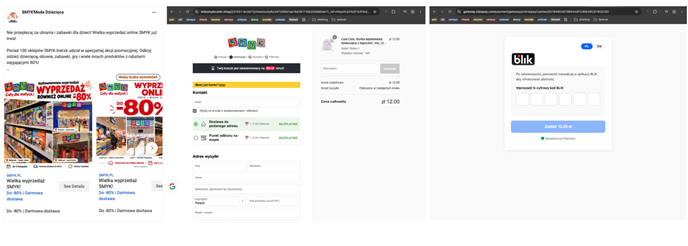
Rysunek 17 Przykład fałszywej reklamy i niebezpieczne strony – podszycie pod sklep Smyk
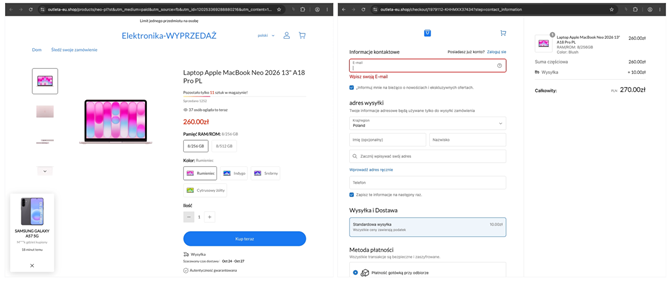
Rysunek 18 Fałszywa reklama oraz strony phishingowe – podszycie pod sklep Apple
O nowych sposobach działania oszustów informujemy za pośrednictwem mediów społecznościowych. Zachęcamy do obserwowania kont CSIRT KNF w serwisach Twitter, LinkedIn oraz Facebook.