
Przegląd wybranych oszustw internetowych - Sierpień 2026
Oszuści nie ustępują w tworzeniu nowych metod kradzieży środków finansowych użytkowników cyberprzestrzeni. Zachęcamy do zapoznania się z naszym przeglądem wybranych oszustw internetowych w sierpniu 2026 roku, gdzie wskazujemy na schematy działania cyberprzestępców.
W opracowanym przez nas przeglądzie oszustw internetowych uwzględniliśmy:
- Oferty fałszywych inwestycji,
- Podszycia bezpośrednio pod banki,
- Nieopłacony przejazd, czyli podszycie pod e-TOLL,
- Fałszywe strony wyłudzające dane logowania do poczty,
- Fałszywe bony paliwowe,
- Informacja o nadpłacie podatku dochodowego,
- „Twoje dane są nieaktualne i wymagają weryfikacji”,
- „Ureguluj opłatę drogową”,
- Zwrot nadpłaty.
OFERTY FAŁSZYWYCH INWESTYCJI
W sierpniu 2026 roku analitycy CSIRT KNF zgłosili również do blokady 334 fałszywe profile (1193 w lipcu 2026), które publikowały reklamy fałszywych inwestycji. W scenariuszu znanym pod nazwą „fraud inwestycyjny” cyberprzestępcy podszywają się pod znane osoby lub instytucje, celem nakłonienia potencjalnej ofiary do zainwestowania środków i otrzymania wysokiej stopy zwrotu. W rzeczywistości prowadzą grę psychologiczną, mającą na celu narażanie ofiary na wysokie starty finansowe.
Fałszywe oferty (zarówno w postaci nagrań video, jak i statycznych reklam) dystrybuowane są poprzez reklamy na platformie Facebook. Cyberprzestępcy zachęcając specjalnymi ofertami wykorzystywali wizerunek XTB oraz Open AI (rys. 1).
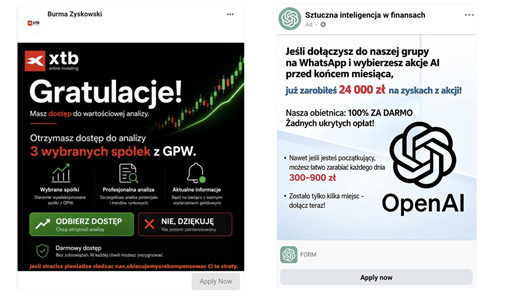
Rysunek 1 Fałszywe reklamy zamieszczane przez cyberprzestępców na portalu Facebook
Cyberprzestępcy podszywając się pod PKO BP promowali fałszywe kursy inwestowania online. W ostatnim miesiącu zidentyfikowaliśmy także fałszywe reklamy podszywające się pod Uniwersytet Warszawski, gdzie użytkownicy zachęcani byli bezpłatnym szkoleniem z rynków papierów wartościowych. Oferty te miały wzbudzić zaufanie odbiorców i skłonić ich do rejestracji, przekazania danych osobowych czy zainwestowania swoich oszczędności (rys. 2).
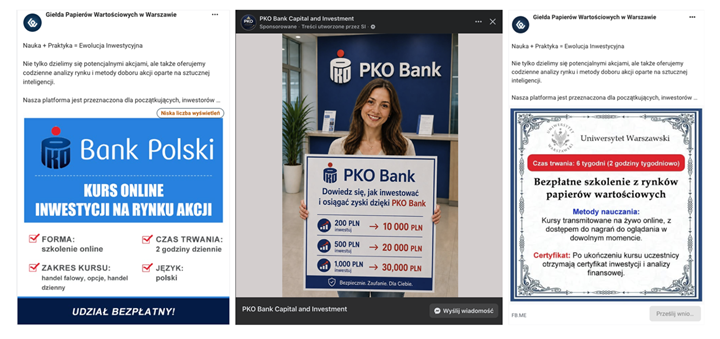
Rysunek 2 Reklamy fałszywych inwestycji – wykorzystywanie motywu kursów online
W ostatnim miesiącu odnotowaliśmy kolejne próby oszustw wymierzone w osoby, które wcześniej straciły pieniądze w wyniku oszustw inwestycyjnych. W reklamach zamieszczanych na Facebooku, cyberprzestępcy podszywali się pod mBank, oferując pomoc w odzyskaniu utraconych oszczędności. W rzeczywistości był to pretekst do nawiązania kontaktu i wyłudzenia kolejnych pieniędzy lub poufnych danych.
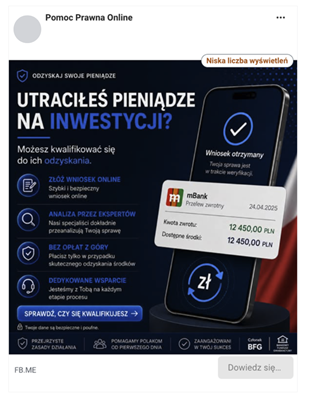
Rysunek 3 Fałszywe inwestycje – reklama na portalu Facebook, w której oszuści podszywali się pod mBank
Wykorzystywaną przez cyberprzestępców taktyką jest publikowanie neutralnych grafik, które na pierwszy rzut oka nie wskazują na oszustwo. Takie działania mają na celu ominięcie zarówno kontroli analityków, jak i automatycznych mechanizmów weryfikacji wykorzystujących analizę obrazu. Niepozorna grafika może sprawić, że reklama zostanie zaakceptowana przez algorytm lub przeoczona podczas oceny przez analityka. Jej szkodliwy charakter ujawnia się dopiero po zapoznaniu się z treścią posta albo po kliknięciu w zamieszczony link.
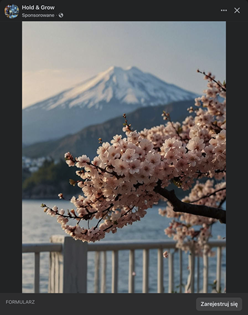
Rysunek 4 Przykład stosowania całkowicie neutralnej grafiki, która nie sugeruje żadnego oszustwa
Po kliknięciu w reklamę ofiara trafiała na stronę, na której wymagane było dokonanie rzekomej rejestracji. W tym przypadku formularz do wprowadzenia danych znajdował się bezpośrednio na Facebooku. Dane pozyskane w ten sposób przez cyberprzestępców umożliwiały im nawiązanie kontaktu z ofiarą i zachęcenie do zainwestowania oszczędności (rys. 4).
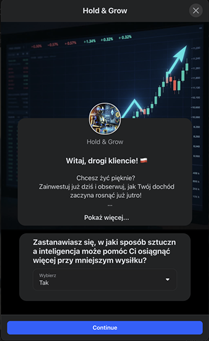
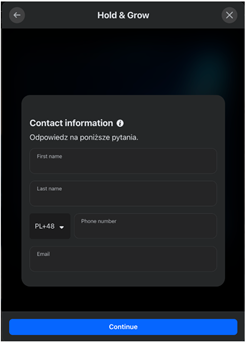
Rysunek 5 Fałszywe inwestycje – formularz na portalu Facebook wyłudzający dane kontaktowe
PODSZYCIA BEZPOŚREDNIO POD BANKI
Przestępcy wykorzystują wizerunek znanych instytucji, aby zwiększać wiarygodność kampanii phishingowych, dlatego też regularnie podszywają się pod polskie Banki. Wyłudzają w ten sposób m.in informacje o kartach płatniczych, dane uwierzytelniające do bankowości elektronicznej, czy kody BLIK. W sierpniu 2026 roku nadal wykorzystywali ten sposób. Zidentyfikowane kampanie phishingowe wykorzystywały wizerunki m.in.:
- Erste Bank Polska,
- Bank Millennium.
PODSZYCIE POD BANK MILLENIUM
Cyberprzestępcy przygotowali fałszywe strony podszywające się pod Bank Millennium. W rzeczywistości była to próba wyłudzenia loginu, hasła oraz innych danych potrzebnych do uzyskania dostępu do konta.
Wygląd fałszywej strony wykorzystywanej w opisywanej kampanii (rys. 6):
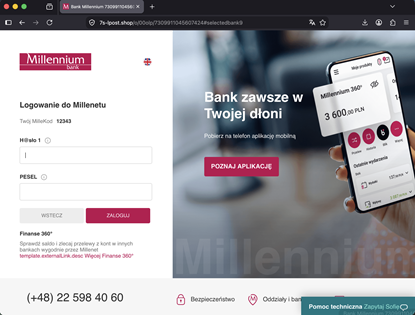
Rysunek 6 Fałszywa strona bankowości elektronicznej – podszycie pod Bank Millennium
KONTO WYMAGA WERYFIKACJI BEZPIECZEŃSTWA
W ostatnim miesiącu oszuści przesyłali także fałszywe wiadomości e-mail, w których podszywali się pod Erste Bank Polska i informowali o wymaganej weryfikacji bezpieczeństwa. Cyberprzestępcy zachęcali do kliknięcia w znajdujący się w wiadomości link. W rzeczywistości prowadził on na niebezpieczną stronę, na której oszuści wyłudzali poświadczenia logowania do bankowości elektronicznej.
Fałszywa wiadomość e-mail oraz strona phishingowa, na której oszuści wyłudzali poświadczenia logowania do bankowości elektronicznej (rys. 7):
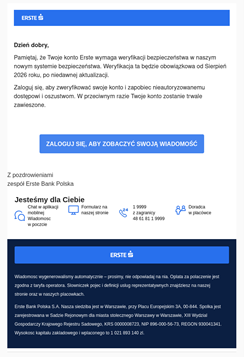
Rysunek 7 Fałszywa wiadomość e-mail – podszycie pod Erste Bank Polska
Wygląd fałszywej strony phishingowej (rys. 8):
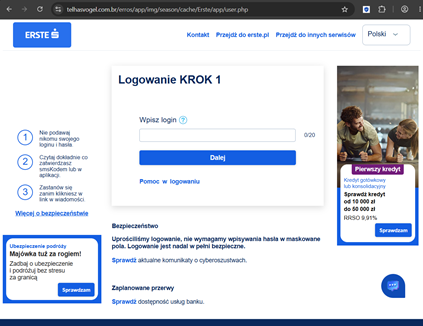
Rysunek 8 Strona phishingowa – podszycie pod Erste Bank Polska
NIEOPŁACONY PRZEJAZD, CZYLI PODSZYCIE POD E-TOLL
W okresie wakacyjnych wyjazdów cyberprzestępcy wykorzystywali również temat opłat za przejazdy płatnymi odcinkami dróg. Fałszywe strony internetowe podszywały się pod e-TOLL i informowały o rzekomo nieopłaconym przejeździe oraz konieczności uregulowania zaległej należności. Po przejściu dalej użytkownik proszony był o podanie danych osobowych oraz informacji o karcie płatniczej. W rzeczywistości było to oszustwo – fałszywe strony miały na celu kradzież pieniędzy oraz wyłudzenie danych.
Fałszywe strony phishingowe wykorzystywane w opisywanej kampanii (rys. 9-10):
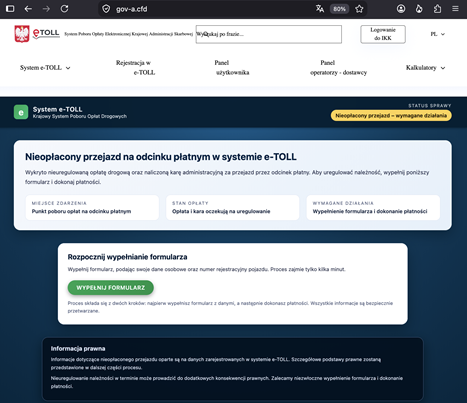
Rysunek 9 Fałszywa strona phishingowa – podszycie pod e-TOLL 1/2
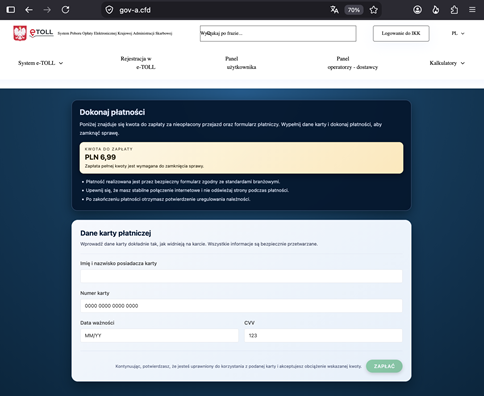
Rysunek 10 Fałszywa strona phishignowa – podszycie pod e-TOLL 2/2
FAŁSZYWE STRONY WYŁUDZAJĄCE DANE LOGOWANIA DO POCZTY
Cyberprzestępcy tworzyli fałszywe strony wykorzystujące wizerunek Poczty Onet oraz Poczty WP. Strony wyglądem przypominały serwisy logowania do poczty elektronicznej. Celem tych działań było wzbudzenie zaufania użytkowników i nakłonienie ich do podania danych uwierzytelniających do konta. Po wejściu na przygotowaną przez oszustów stronę użytkownik był proszony o wpisanie adresu e-mail oraz hasła. Wprowadzone dane trafiały bezpośrednio do cyberprzestępców, umożliwiając im przejęcie dostępu do skrzynki.
Fałszywa strona podszywająca się pod Pocztę Onet (rys. 11):
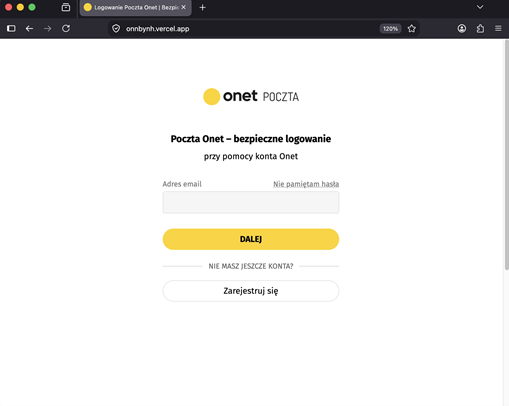
Rysunek 11 Fałszywa strona wyłudzająca dane logowania do Poczty Onet
Fałszywa strona podszywająca się pod Pocztę WP (str. 12):
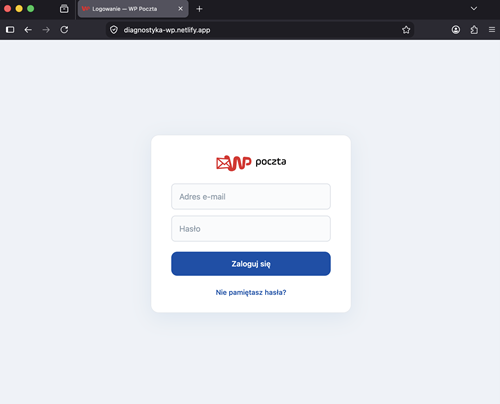
Rysunek 12 Fałszywa strona wyłudzająca dane logowania do Poczty WP
FAŁSZYWE BONY PALIWOWE
Cyberprzestępcy zamieszczali reklamy w mediach społecznościowych, w których podszywali się pod spółkę Orlen i oferowali możliwość uzyskania rzekomej dopłaty do paliwa. W rzeczywistości była to próba wyłudzenia danych oraz pieniędzy. Po kliknięciu reklama prowadziła do fałszywej strony. Cyberprzestępcy zachęcali do wypełnienia krótkiej ankiety, następnie wymagali podania danych kontaktowych, a na końcu próbowali wyłudzić poświadczenia logowania do bankowości elektronicznej.
Fałszywa reklama wykorzystywana w opisywanej kampanii (rys. 13):
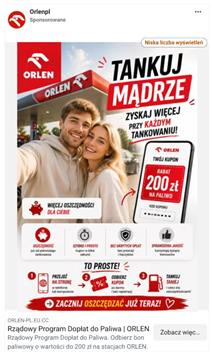
Rysunek 13 Fałszywa reklama na platformie Facebook – podszycie pod Orlen
Fałszywe strony wykorzystywane w opisywanej kampanii (str. 14):
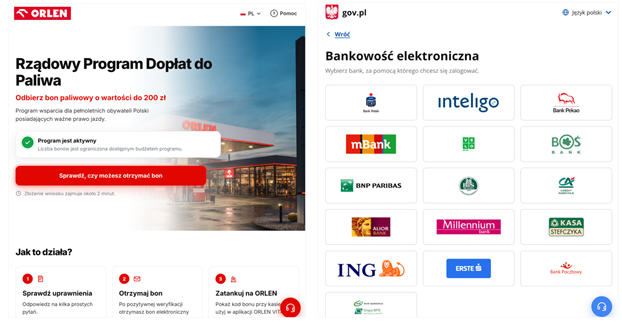
Rysunek 14 Fałszywe strony informujące o rzekomym programie i wyłudzające poświadczenia logowania do bankowości
INFORMACJA O NADPŁACIE PODATKU DOCHODOWEGO
Cyberprzestępcy przesyłali fałszywe wiadomości e-mail z informacją o nadpłacie podatku, w których podszywali się pod Krajową Administrację Skarbową oraz portal podatki.gov.pl. Oszuści w przesyłanych wiadomościach e-mail wskazywali na rzekomą nadpłatę podatku dochodowego. Aby możliwe było otrzymanie zwrotu pieniędzy, odbiorca zachęcany był do kliknięcia w link zamieszczony w wiadomości. Odnośnik prowadził do fałszywej strony, na której cyberprzestępcy próbowali wyłudzić numer PESEL, inne dane osobowe oraz informacje dotyczące kart płatniczych.
Fałszywa wiadomość e-mail oraz niebezpieczne strony wykorzystywane w opisywanej kampanii (rys. 15):
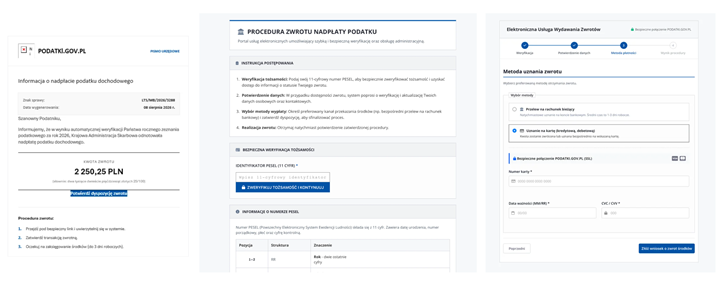
Rysunek 15 Fałszywa wiadomość e-mail oraz fałszywe strony – podszycie pod podatki.gov.pl
„TWOJE DANE SĄ NIEAKTUALNE I WYMAGAJĄ WERYFIKACJI”
Cyberprzestępcy przygotowali fałszywe strony podszywające się pod portal gov.pl. Oszuści na niebezpiecznych witrynach informowali o rzekomej konieczności weryfikacji danych. W pierwszym kroku wyłudzali dane osobowe, a następnie kierowali użytkownika na fałszywą stronę, gdzie wymagali wybrania banku i podania danych logowania do bankowości elektronicznej.
Fałszywe strony wykorzystywane w opisywanej kampanii (rys. 16):
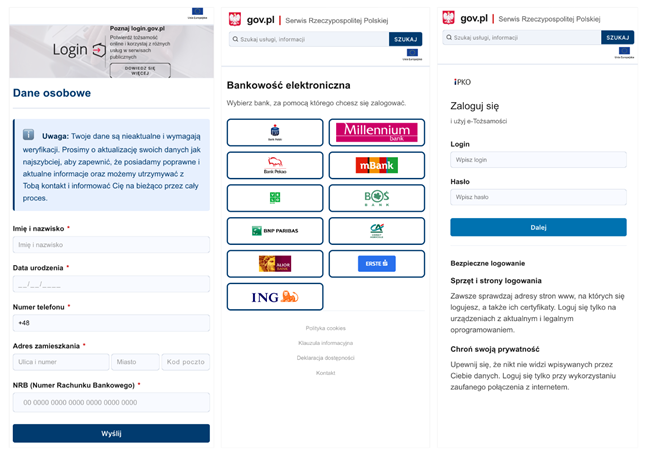
Rysunek 16 Fałszywe strony – podszycie pod portal gov.pl
UREGULUJ OPŁATĘ DROGOWĄ
Cyberprzestępcy przygotowali fałszywe strony, na których podszywali pod e-TOLL. Fałszywe witryny informowały o konieczności uregulowania opłaty za przejazd. Choć mogło się wydawać, że wyglądały wiarygodnie, próbowały wyłudzić dane osobowe i dane kart płatniczych.
Fałszywe strony podszywające się pod e-TOLL (rys. 17):
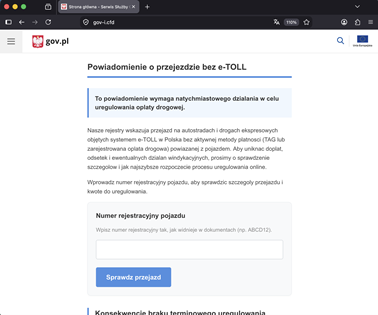
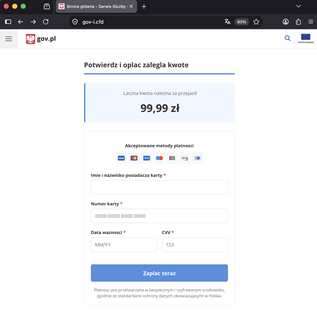
Rysunek 17 Fałszywe strony informujące o konieczności uregulowania należności – podszycie pod e-TOLL
ZWROT NADPŁATY
W ostatnim miesiącu zidentyfikowaliśmy także kampanię phishingową podszywającą się pod PGE. Oszuści przesyłali fałszywe wiadomości e-mail, w których informowali odbiorców o rzekomo przysługującym zwrocie nadpłaty za energię elektryczną. Perspektywa odzyskania pieniędzy miała wzbudzić zainteresowanie użytkownika i skłonić go do podjęcia szybkiego działania. W treści wiadomości znajdował się odnośnik prowadzący do przygotowanej przez oszustów strony internetowej, imitujący serwis PGE. Użytkownik był zachęcany do przejścia na stronę i wykonania kolejnych kroków niezbędnych do otrzymania rzekomego zwrotu. W rzeczywistości mechanizm ten służył wyłudzeniu danych logowania do konta użytkownika.
Fałszywa wiadomość e-mail oraz niebezpieczne strony wyłudzające dane użytkowników (rys. 18):
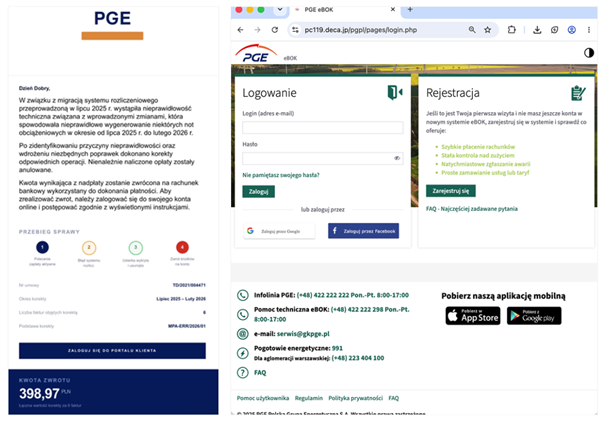
Rysunek 18 Fałszywa wiadomość e-mail oraz strony wyłudzające dane użytkowników – podszycie pod PGE
O nowych sposobach działania oszustów informujemy za pośrednictwem mediów społecznościowych. Zachęcamy do obserwowania kont CSIRT KNF w serwisach Twitter, LinkedIn oraz Facebook.